工場を守るサイバーセキュリティ講座 ― 明日からできる、うちの会社の守り方 ―
第1回 なぜ町工場が狙われるのか
「うちみたいな小さな工場、狙う価値なんてない」――その常識は、もう通用しない
ある朝、従業員30名の金属加工工場に、大手取引先から一通のメールが届きました。件名は「サプライヤー様向けセキュリティチェックシートご回答のお願い」。「多要素認証は導入していますか」――読めない単語が50問。社長に「放っておいたらどうなる?」と聞かれた総務担当は、答えられませんでした。こうした場面はいま、全国の中小製造業で同時多発的に起きています。なぜ大手は下請けにまでセキュリティを求め始めたのか。答えは、攻撃者がいちばん守りの薄い「町工場」からサプライチェーン全体を破壊する手口を確立したからです。第1回では、警察庁とIPA(情報処理推進機構)の公的データをもとに、「なぜ町工場が狙われるのか」を攻撃者の視点から掘り下げます。まずは被害の実態データを確認したうえで、町工場が狙われる背景にある3つの理由を見ていきましょう。
筆者 佐々木 豊/Yutaka Sasaki
合同会社SEEKER代表。一橋大学国際企業戦略専攻。生成AIとサイバーセキュリティのコンサルティングを専門とし、ICT全般に精通。技術面だけでなく、ビジネス・業務の視点から多角的に分析し、各社に合わせた最適解を導き出すことを強みとする。
1.データが語る現実 – 被害の6割超は中小企業
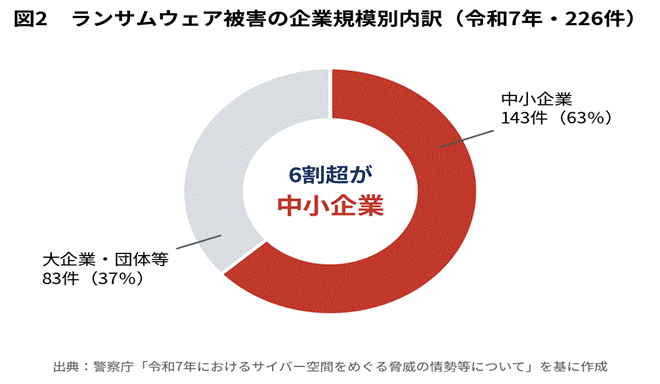
警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」によると、令和7年(2025年)のランサムウェア(身代金要求型ウイルス)被害報告は226件。うち143件、6割超が中小企業で、業種別では製造業が最多の約4割を占めます。「中小×製造業」は、いま日本でもっとも被害が集中しているゾーンなのです。被害も深刻で、調査・復旧費用に1,000万円以上を要した組織は59%にのぼり、復旧には数週間から数か月かかる例が珍しくありません。「バックアップは取っていたのに戻せなかった」企業が多数を占めるという調査結果もあります。IPA「情報セキュリティ10大脅威 2026」(組織編)でも、1位「ランサム攻撃による被害」、2位「サプライチェーンや委託先を狙った攻撃」(8年連続)と、中小製造業はその両方の主戦場に立たされています。
2.理由① 攻撃者は「選んで」いない 自動化された無差別攻撃
「わざわざハッカーがうちを狙うはずがない」。この感覚は、攻撃者が標的を人間の目で「選ぶ」ことを前提にしていますが、その前提はすでに崩れています。現在の主流は「RaaS(Ransomware as a Service)」――攻撃ツールを貸し出し、身代金の一部を上納させる攻撃の分業・フランチャイズ化です。警察庁も被害拡大の背景としてRaaSによる攻撃者の裾野の広がりを指摘しています。実行犯はインターネット全体を機械的にスキャンし、古いVPN機器や初期パスワードのままの機器という「鍵のかかっていないドア」を探し続けます。それが大企業か町工場かは、侵入した後で分かることです。つまり「町工場が狙われている」のではなく、「守りの薄い会社が自動的に見つかり、結果的に中小企業に集中している」のです。実際、感染経路はVPN機器からの侵入が6割超、リモートデスクトップを合わせると8割以上。「怪しいメールを開かなければ大丈夫」という常識は、もう実態と合っていません。
3.理由② 日本固有の事情 国そのものが巨大な製造サプライチェーン
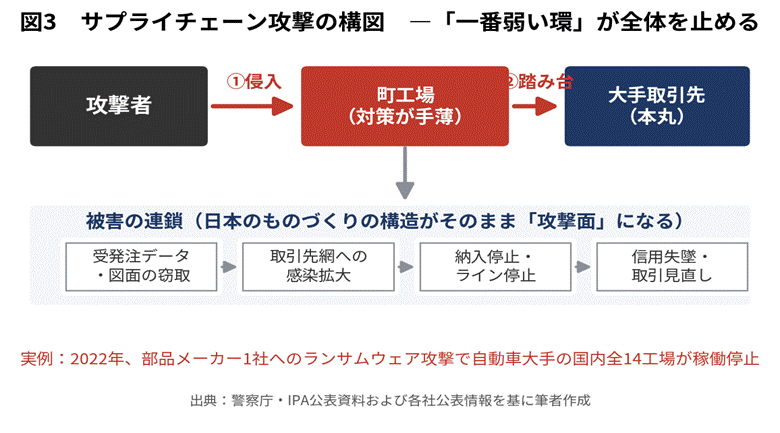
ここからが日本ならではの話です。日本の企業の99.7%は中小企業(中小企業庁)。特に製造業は、大手を頂点に一次・二次・三次の下請けが連なる重層構造と、在庫を持たないジャストインタイム生産を特徴とします。これは日本のものづくりの強みですが、裏を返せば「部品が1つ届かないだけでラインが止まる」構造です。攻撃者から見れば、厳重に守られた大手の本丸を正面から攻める必要はありません。チェーンでいちばん守りの薄い一社に侵入すれば、取引網を経由して大手に到達でき、その一社を止めるだけでサプライチェーン全体を人質に取れるのです。
これは机上の想定ではありません。2022年2月、トヨタ自動車の一次仕入先である小島プレス工業がランサムウェア攻撃を受け、トヨタは国内全14工場28ラインの稼働停止を余儀なくされました。侵入口は子会社のリモート接続機器の脆弱性。攻撃されたのは1社、入口は機器1台でした。2023年7月には名古屋港のコンテナターミナルシステムが被害を受け、搬出入が約3日間停止しています。大手がサプライヤーへのチェックシート送付や監査を急速に強化しているのは、この構図への防衛策です。冒頭の一通のメールは、この構造変化の末端で起きた出来事なのです。
4.理由③ 日本人の「自衛意識」という見えない弱点
もう一つ、避けて通れない要因が私たち自身の意識です。セキュリティ企業NordVPNの国際調査(2024年)では、日本はセキュリティとネットプライバシーの知識で調査31か国中最下位でした。企業レベルの数字は、さらに雄弁にそれを物語っています。IPA「2024年度 中小企業における情報セキュリティ対策に関する実態調査」によると、中小企業等の62.6%が対策に「投資していない」と回答。その理由の1位は「必要性を感じていない」(44.3%)です。予算がないのではなく、そもそも必要だと思っていない企業が多数派なのです。背景には、顔の見える取引に支えられた「性善説」の商習慣、被害が公表されず「周りで聞かない=起きていない」と誤学習する構造、そして生成AIの登場で「不自然な日本語で詐欺を見破れる」時代が終わったことがあります。防御が薄く、支払い能力があり、事業停止のダメージが大きい――攻撃者にとって日本の中小製造業は「効率の良い市場」になってしまっています。
5.まとめ 攻撃者から見た「あなたの工場の価値」
ここまで見てきた3つの理由を、攻撃者の視点から言い換えると、次のようになります。あなたの工場には、①受発注・図面・生産管理という「止まると困るデータ」の人質価値、②大手取引先へつながる踏み台価値、③自動スキャンで見つけやすい侵入コストの低さ、④「払えそうな額」なら応じる可能性――この4つの「価値」があります。対策をしない放置は、この価値を無償で攻撃者に差し出しているのと同じです。ただし絶望は不要です。感染経路の8割以上が「入口」に集中しているという事実は、入口を固めるだけで大半の攻撃を防げることを意味します。第一歩は費用ゼロで、今日から始められます。
| 今日の一歩(費用ゼロ)― 「外につながる入口」を数えてみる 紙とペンだけでできます。全部わからなくても、「わからない機器がある」と分かること自体が前進です。 VPN機器(社外から社内につなぐ装置)のメーカー・機種・導入年を書けるか?設備メーカーの「遠隔保守」用の回線・装置は何台あり、誰が管理しているか?それらの管理画面のパスワードは、購入時のまま(admin等)になっていないか? |
筆者所見(主観)
日本の工場は、労災防止と品質では世界最高水準の「自衛意識」を持っています。KY活動、ヒヤリハット――事故を未然に防ぐ文化は足りないのは意識の総量ではなく、その文化がサイバー領域に接続されていないことだけです。本連載はセキュリティを「ITの話」ではなく「労災防止・品質管理と同じ現場の安全活動」として語っていきます。
次回予告
第2回「ランサムウェア被害のリアル ― 止まる工場、消える受注」。被害に遭った工場では何が起き、復旧に何か月・いくらかかるのか。「もし明日、すべてのパソコンが開かなかったら」を国内事例のデータで疑似体験する回です。
出典・参考資料
- 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月)
- IPA「情報セキュリティ10大脅威 2026」/「2024年度 中小企業における情報セキュリティ対策に関する実態調査 報告書」(2025年5月)
- 中小企業庁「中小企業白書」(企業数割合に関する統計)
- 小島プレス工業・トヨタ自動車の公表資料および報道(2022年)/名古屋港コンテナターミナルシステム被害に関する国土交通省資料および報道(2023年)
- NordVPN「National Privacy Test 2024」
※統計・制度は執筆時点(2026年7月)の公表情報に基づきます。図は出典資料の公表値(一部概数)を基に編集部・筆者が作成したものです。
お問い合わせ
本記事に関するご質問やご相談はこちらからご連絡ください。
