工場を守るサイバーセキュリティ講座 ― 明日からできる、うちの会社の守り方 ―
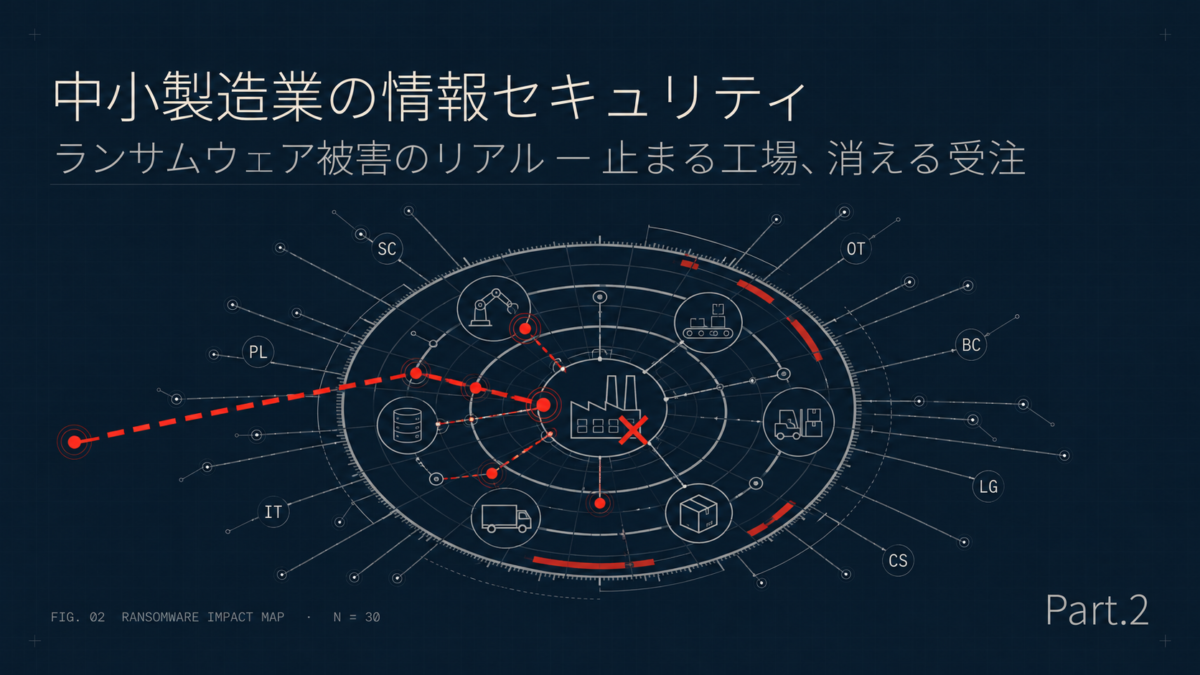
第2回 ランサムウェア被害のリアル ― 止まる工場、消える受注
「バックアップを取ってあるから大丈夫」――その安心は、統計上8割の確率で裏切られる
月曜の朝7時半。従業員45名の板金加工工場で、生産管理担当がいつものようにパソコンを立ち上げると、共有サーバーの図面フォルダの中身が、見たこともない拡張子のファイルに置き換わっていました。デスクトップには英語の「README」。翻訳アプリにかけると、「あなたの会社のファイルはすべて暗号化した。元に戻したければ期限内に連絡しろ。盗んだデータも公開する」。社長の最初の一言は「バックアップ、取ってあるよな?」。総務担当が事務所奥のNAS(外付けの共有ディスク)を確認すると、そこに入っていたバックアップも同じように暗号化されていました。その日の午後、大手取引先の購買担当から電話が鳴ります。「金曜納期のブラケット、予定どおりですよね?」
これは架空の場面です。しかし、警察庁が2026年9月10日に公表した最新統計と、IPA(情報処理推進機構)が2026年3月に公開した中小企業の被害事例集を重ねると、いま日本のどこかの町工場で起きている「典型例」にほかなりません。
この記事の結論
ランサムウェア被害の本質は「データが読めなくなる事故」ではなく、「工場が止まり、納期が飛び、受注が消える経営事故」です。最新データでは、被害企業の半数超が復旧に1か月以上を要し、6割が1,000万円以上の費用を払っています。ただし結論は第1回と同じです。侵入の入口と「戻せるバックアップ」の2点を固めれば、この被害の大半は防げるか、軽くできます。第2回では、まず「何が起きるか」を工場の言葉で整理し、次に「なぜ経営に致命的か」を数字で確認し、最後に費用ゼロで今日できる一歩に着地します。
筆者 佐々木 豊/Yutaka Sasaki
合同会社SEEKER代表。一橋大学国際企業戦略専攻。生成AIとサイバーセキュリティのコンサルティングを専門とし、ICT全般に精通。技術面だけでなく、ビジネス・業務の視点から多角的に分析し、各社に合わせた最適解を導き出すことを強みとする。
自社の危険度を確認する(無料) 10問セルフチェック
「うちの工場は大丈夫か」 ― 本連載の読者向けに、警察庁・IPAの最新統計に対応した簡易チェックシートを配布しています。結果をもとに、無料の簡易診断・個別相談もお申し込みいただけます。
1.何が起きるか ― 「南京錠」から「二重恐喝」へ
ランサムウェアを工場の言葉で言い換えると、「会社中の図面・受注台帳・経理データの1枚1枚に、攻撃者だけが鍵を持つ南京錠をかけられ、鍵代(身代金)を要求される」攻撃です。ウイルスが勝手に暴れ回る昔のイメージとは違い、今の主流は「人が手作業で侵入し、じっくり下見をしてから一斉に錠をかける」やり方です。
図1 ランサムウェア攻撃の典型的な流れ(工場の言葉で)
| 段階 | 攻撃者がやること | 工場にたとえると |
| ① 侵入 | 古いVPN機器や初期パスワードのままの機器から社内ネットワークに入る | 鍵のかかっていない裏口から工場に入る |
| ② 潜伏・下見 | 数日〜数週間、重要データの場所とバックアップの場所を調べる | 夜中に工場の中を歩き回って棚を確かめる |
| ③ データ持ち出し | 図面・顧客リスト・見積を外部にコピーする | 金庫の中身を写真に撮って持ち帰る |
| ④ バックアップ破壊 | 戻せないように、バックアップから先に暗号化・削除する | 予備の鍵を先に捨てる |
| ⑤ 一斉暗号化 | 本番のサーバー・PCを一度に暗号化し、脅迫文を残す | すべての扉に南京錠をかける |
| ⑥ 二重恐喝 | 「鍵代を払え。払わなければ盗んだデータを公開する」 | 恐喝が2段構えになる |
ポイントは④と⑥です。
まず④。「バックアップを取っているから大丈夫」は、統計上、8割の確率で裏切られます。警察庁の2025年(令和7年)調査では、被害企業の約91%がバックアップを取得していたにもかかわらず、被害直前の状態まで復元できたのは約2割(99件中20件)にとどまりました。復元できなかった理由の最多は「バックアップも暗号化された」(67%)、次いで「運用の不備」(26%)です。攻撃者は最初からバックアップを狙って壊しに来ています。事務所のNASや、常時つながっているクラウド同期フォルダは、攻撃者から見れば「本番と同じ棚に置いてある予備の鍵」です。
次に⑥。2025年に警察が恐喝手口を確認できた153件のうち、暗号化とデータ窃取を組み合わせる「二重恐喝」は136件(88.9%)。2026年上半期にはこれが9割を超えました。つまり、仮にバックアップから復旧できても、「取引先の図面や単価表を公開されるかもしれない」という第2の脅迫は残ります。データを暗号化せず、盗んだ情報の公開だけで脅す「ノーウェアランサム」も2025年に17件確認されており、「パソコンは普通に動いているのに被害を受けている」ケースすらあります。
なお、侵入経路①は第1回で触れたとおり、VPN機器66.3%、リモートデスクトップ20.7%(2025年、有効回答92件)と、8割以上が「機器の入口」です。不審メールの添付ファイルは2.2%に過ぎません。
2.最新データ:2026年上半期は半期で過去最多、製造業が最多業種に
この記事の執筆直前、2026年9月10日に警察庁が「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」を公表しました。ランサムウェア被害の報告件数は1〜6月で123件。統計を取り始めた2020年下半期以降、半期として最多です。IPAの「情報セキュリティ10大脅威 2026」でも、組織向け脅威の1位は11年連続で「ランサム攻撃による被害」でした。
表1 警察庁 令和8年上半期(2026年1〜6月)ランサムウェア被害の主な数字
| 項目 | 数値 | 読み方 |
| 被害報告件数 | 123件(前年同期比+7件) | 半期として過去最多 |
| 規模別 | 中小企業79件(64%)/大企業31件/団体等13件 | 中小企業が3分の2 |
| 業種別 | 製造業37件で最多 | 工場が最も多く被害 |
| 復旧費用 | 1,000万円以上が60% | 2025年通年の52%からさらに上昇 |
| 復旧期間 | 1か月未満で復旧できたのは48% | 半数超が1か月以上 |
| 全業務が停止した企業 | 9件 | 「一部停止」で済まない例が現実にある |
| 恐喝手口 | 二重恐喝が9割超 | バックアップだけでは守れない |
| 侵入経路 | VPN機器が最多 | 安易なID・パスワード、古い機器の放置が原因 |
| 攻撃の前兆(不審アクセス) | 1IPアドレスあたり1日平均13,687件(前年同期比約1.5倍) | 入口を探す自動スキャンが加速 |
注目すべきは「製造業37件で最多」と「復旧費用1,000万円以上が60%」の2点です。2025年通年では1,000万円以上が52%でしたから、被害の高額化・長期化が続いていることになります。攻撃の前兆である不審アクセスが約1.5倍に急増していることも、「入口を探す自動スキャン」が加速している証拠です。第1回で述べた「守りの薄い会社が自動的に見つかる」構図は、この半年でむしろ強まりました。
3.なぜ危ないか ― 「止まる工場、消える受注」の3層構造
ランサムウェア被害の損害は、3つの層で積み上がります。1層目しか見ていないと、被害額を桁で見誤ります。
図2 ランサムウェア被害の経営インパクト3層
| 層 | 何が失われるか | 規模感(公的データ・事例より) |
| 第1層 直接費用 | 調査・復旧・専門家・再発防止の費用 | 町工場でも4,600万円(IPA事例)/1,000万円以上が60%(警察庁) |
| 第2層 生産停止・納期遅延 | 停止日数 × 1日あたりの売上(逸失利益) | 半数超が復旧に1か月以上。大手では全品出荷再開まで半年超の例 |
| 第3層 信用・取引の喪失 | 取引停止、次回見積からの除外、漏えい賠償 | 一部顧客の取引停止で売上5%減の例(IPA事例)。算定困難・長期化 |
【第1層】直接費用 ― 町工場でも「4,600万円」
IPAが2026年3月に公開した「中小企業のための実例で学ぶサイバーセキュリティリスク事例集」には、本連載の読者にきわめて近い事例が載っています。製造業(中国四国地方)、従業員80名、売上約10億円、パソコン80台、情報システム担当2名(他業務と兼任)。ウイルス対策ソフトとオンラインバックアップを導入し、年間100万円程度のセキュリティ予算を持っていた会社です。決して「何もしていなかった会社」ではありません。
この会社は、リモートワーク用VPN装置の更新漏れを突かれてランサムウェアに感染。設計データと経理データが暗号化され、クラウドに保存していたバックアップも暗号化されて復旧困難に。一部業務が停止し、納期遅延が発生しました。IPAが積算した想定被害額は4,600万円。内訳は、初期対応費用(感染経路・影響範囲の調査など)約3,050万円、復旧費用約350万円、報告・公表費用約300万円、弁護士費用約150万円、再発防止費用約750万円です(利益損害・賠償は含まず)。
注目してほしいのは、「元に戻す費用」より「何が起きたか調べる費用」のほうが約9倍大きいことです。パソコン80台すべての感染調査に1台30万円かかる、という積算です。取引先に「うちからデータは漏れていません」と説明するには、この調査を省略できません。
【第2層】生産停止・納期遅延 ― 復旧は「日」ではなく「月」単位
2025年の警察庁調査では、1か月未満で復旧できた企業は56%、調査時点でまだ「復旧中」の企業が23%ありました。2026年上半期はさらに悪化し、1か月未満は48%です。
大企業の例ですが、時間軸の感覚をつかむのに最適なのがアサヒグループホールディングスの事例です。2025年9月29日朝に攻撃が発動し、受注・出荷システムが停止。工場も一時中断し、数日後から手作業(ファクスやExcel)で生産・出荷を再開。電子受発注の再開は12月2〜3日、物流業務全体の正常化は2026年2月、全商品の出荷再開は2026年4月7日でした。攻撃そのものは一瞬でも、事業が元に戻るまで半年以上。同社の公表資料によれば、侵入の起点は拠点のネットワーク機器で、発動の約10日前から社内に入り込まれ、データセンターで管理者権限を奪われていました。身代金は支払わず、自力で復旧しています。
「うちは大企業じゃないから復旧も早い」とは限りません。むしろ中小製造業は、生産管理システムを保守ベンダー1社に頼り、NC加工機の図面データ、検査記録、受注台帳が1台のサーバーに集中していることが多い。そのサーバーが止まれば、機械は動いても「何をいくつ、いつまでに作るか」がわからなくなります。手書きの指示書で回せる日数が、あなたの工場の「耐久時間」です。
【第3層】消える受注 ― 復旧しても戻らないもの
第3層が最も見えにくく、最も重い層です。IPAの事例集には、情報漏えいで一部顧客との取引が停止し、売上の5%(約5,000万円)の利益損害を計上した中小企業の例も載っています。二重恐喝で取引先の図面や単価が流出すれば、納期遅延の謝罪では済まず、「情報管理ができない会社」として次回の見積依頼から外される可能性があります。取引先から見れば、あなたの工場は「サプライチェーンの一部」であり、その視点は第3回で詳しく扱います。
それにもかかわらず、サイバー攻撃を想定したBCP(事業継続計画)を策定済みの被害企業は約18%にとどまります(警察庁、2025年)。
筆者所見(主観)
数字を並べると恐ろしく見えますが、私たちが伝えたいのは恐怖ではなく「順序」です。統計が示す敗因は「入口(VPN・パスワード)」と「戻せないバックアップ」の2つに集中しており、どちらも高額なセキュリティ製品がなくても手を付けられる領域です。町工場の強みは、労災防止と品質で鍛えられた「止まらない工場」への執念にあります。その執念をサーバー室にも向ければ、統計の側に回らずに済む確率は確実に上がる、というのが私たちの見立てです。
4.今日やること ― 費用ゼロの一歩と、3つの確認
| 今日の一歩(費用ゼロ・所要30分) 「止まったら困るデータ」と「耐えられる日数」を紙に書き出す A4用紙1枚に、3列の表を書いてください。 左列:止まったら困るデータ・システム(例:受注台帳、図面サーバー、生産管理システム、検査記録、経理ソフト)中列:それが使えないとき、手作業で何日回せるか右列:それは今どこに保管され、バックアップはどこにあるか(同じ事務所? 同じネットワーク?) これは専門家が「事業影響度分析」と呼ぶ作業の、いちばん簡単な版です。この紙が1枚あるだけで、今後の記事(バックアップ、初動対応、BCP)が「自社の話」として読めるようになります。そして多くの会社が、右列を書いた瞬間に「バックアップが本番と同じ棚にある」ことに気づきます。 |
あわせて確認したい3つ
- バックアップの「置き場所」を確認する。バックアップ先が事務所のNASや常時接続のクラウド同期フォルダだけなら、攻撃者から見えています。ネットワークから切り離した媒体(外付けディスクを取り外して保管、など)が1つでもあるかを確認してください。IPAは2026年3月改訂の「中小企業の情報セキュリティ対策ガイドライン 第4.0版」で、従来の「情報セキュリティ5か条」に「バックアップを取ろう!」を加えて6か条にしました。具体的な作り方は第12回で扱います。
- VPN機器・リモート保守機器の「型番と最終更新日」を確認する。侵入経路の3分の2はここです。型番がわかれば、メーカーのサポート終了や修正プログラムの有無を調べられます。設備メーカーの遠隔保守回線も忘れずに。詳しくは第6回。
- 「感染に気づいた最初の10分」の動きを決めておく。LANケーブルを抜いて隔離する、電源は切らない(証拠が消える)、脅迫文の連絡先に接触しない、警察相談専用電話(#9110)とIPAの情報セキュリティ安心相談窓口に連絡する。これだけを紙に書いて事務所に貼っておく。詳しくは第13回。
今日の一歩 チェックリスト
☐ 「止まったら困るデータ」と「耐えられる日数」を紙に書き出した☐ バックアップの保管先が本番と同じネットワークにないか確認した
☐ VPN・リモート保守機器の型番と最終更新日を確認した
☐ 「最初の10分」の連絡先を紙に書いて事務所に貼った
次回予告
第3回 サプライチェーン攻撃 ― 「被害者」が「加害者」になる日
自社の危険度を確認する(無料) 10問セルフチェック
「うちの工場は大丈夫か」 ― 本連載の読者向けに、警察庁・IPAの最新統計に対応した簡易チェックシートを配布しています。結果をもとに、無料の簡易診断・個別相談もお申し込みいただけます。
出典(一次情報)
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月10日公表)
- 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月公表)/「令和8年警察白書」
- IPA「中小企業のための実例で学ぶサイバーセキュリティリスク事例集」(2026年3月)
- IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版」(2026年3月27日)
- IPA「情報セキュリティ10大脅威 2026」(2026年1月)
- アサヒグループホールディングス 公表資料(2025年11月27日記者会見、2026年2月18日調査結果 ほか)
- 報道:時事通信、共同通信、日本経済新聞、TBS NEWS DIG(いずれも2026年9月10日)
本記事は執筆時点(2026年9月11日)の公的一次情報に基づいています。統計・制度は変更される場合があるため、最新情報は各出典をご確認ください。
